


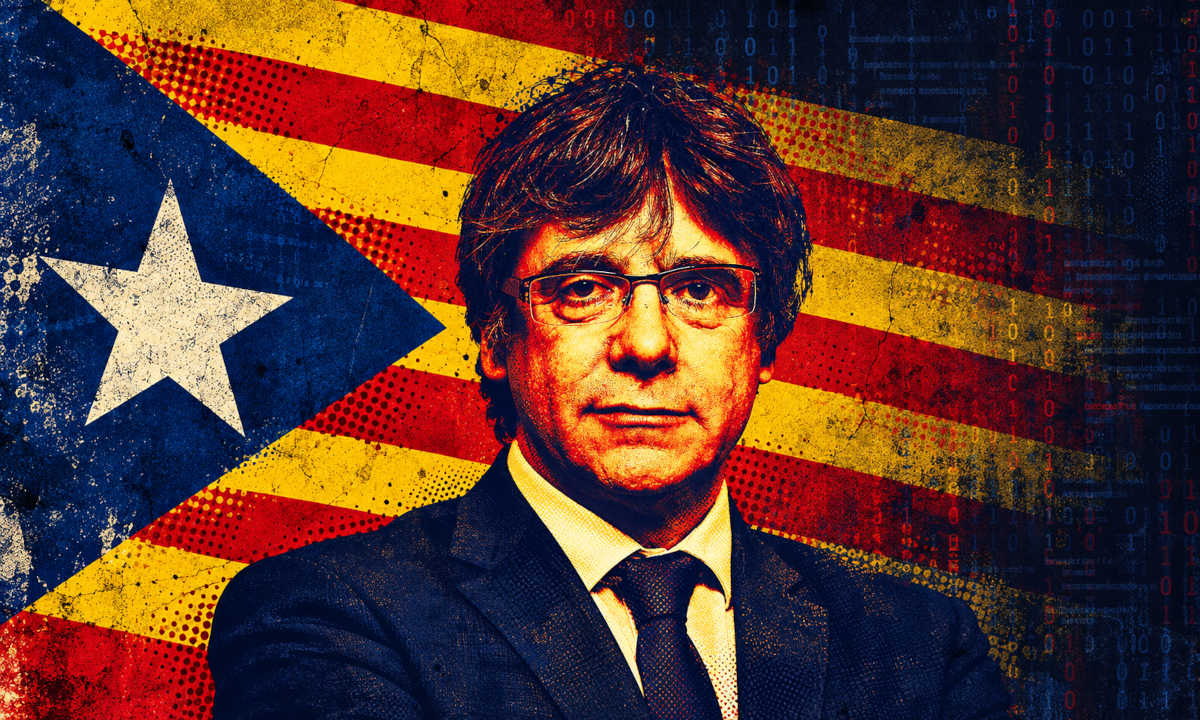
Carles Puigdemont vuelve a aparecer en los titulares nacionales, y es que hace casi una década que no se puede entender un 1 de octubre sin uno de sus protagonistas más destacados. Nueve años han pasado ya desde la celebración del referéndum ilegal que lo sacudió todo. Días más tarde, el entonces president de la Generalitat de Catalunya declaraba la independencia más fugaz de la historia y, a finales de ese mismo mes, huía a Bélgica, donde sigue residiendo.
Desde entonces ha llovido mucho: indultos, una amnistía, vaivenes políticos extremos… Pero si hablamos de Puigdemont en MuyLinux no es política: es tecnología. Es algo que los responsables del procés se tomaron muy en serio desde el principio, con el objetivo de ocultar sus planes y actuaciones. Y, en este sentido, la información es muy interesante.
Se sabe que usaron aplicaciones como Signal para la comunicación directa cifrada entre la cúpula y Telegram para la coordinación y difusión de enlaces alternativos. Más allá del móvil, el despliegue técnico incluyó correo cifrado a través de ProtonMail y réplicas de la web de consulta del referéndum en redes distribuidas como IPFS. Sin embargo, no fue suficiente.
Uno de los avisos más importantes llegó cuando Microsoft y Citizen Lab destaparon las operaciones de Candiru, una empresa que vendía software espía a agencias gubernamentales y que apuntaba directamente al escritorio de los de Redmond. Mediante vulnerabilidades de día cero en navegadores y en el propio Windows, este malware (DevilsTongue) permitía tomar el control total del equipo. Pues bien, Puigdemont y su círculo fueron uno de los objetivos conocidos de esta ofensiva.
El espionaje también alcanzó los teléfonos con el más popular Pegasus y el escándalo del CatalanGate. El spyware de NSO Group podía acceder a la información de Signal o Telegram, ya que al infectar terminales iOS y Android mediante enlaces maliciosos enviados por SMS o ataques zero-click, accedía a mensajes y otros datos y activaba micrófonos o cámaras en remoto. De tal modo que, con el entorno íntimo y legal de Puigdemont intervenido, cualquier móvil encendido en una reunión podía suponer un riesgo difícil de asumir.
Ante semejante panorama la solución que tomaron en Waterloo fue guardar la información más sensible en un equipo con Linux que nunca se ha conectado a Internet. Sin conexión, no hay exploit remoto que valga. Así que para redactar documentos confidenciales y protegerse frente a las armas digitales más caras del mercado, la mejor receta terminó siendo la más clásica: un sistema operativo de código abierto funcionando de manera estricta en local.
Y así es como volvemos a la actualidad. Porque si bien todo lo que acabamos de contar ya se sabía, hoy Puigdemont es noticia por la efeméride, pero también lo fue unos días atrás por usar un PC con Linux y sin Internet; un equipo protegido en el que guarda un plan. Todo esto, mientras se especula con su posible regreso a Cataluña, una vez parece que se van a salvar los últimos escollos legales a la aplicación de la amnistía. Aunque no es la primera vez que se dice y no se cumple.
Detalles conocidos al margen, esta historia deja una duda, sobre todo a sabiendas de la experimentada asesoría técnica que ha tenido Puigdemont todos estos años: ¿por qué usar Linux en un equipo sin conexión? ¿Acaso un Windows sin Internet presenta mayor riesgo en un entorno air-gapped? Piensa, antes de responder, porque la respuesta es… Depende.
¿Una infección vía USB es más plausible en Windows que en Linux? En general, sí. No digamos ya en un Windows sin conexión a Internet y sin actualizaciones de seguridad. Pese a que la probabilidad también depende de factores como el software instalado, el mantenimiento del sistema o los procedimientos de transferencia, hay diferencias entre Windows y Linux, incluso sin conexión. Sin embargo, un ordenador infectado sin conexión también puede recopilar información para extraerla posteriormente, aunque el malware no altere los datos.
Cabe valorar también el control que Linux ofrece para aplicar políticas estrictas para el bloqueo de periféricos o el automontaje de dispositivos. Aunque el aspecto más determinante, en particular frente a una eventual incautación o acceso físico al equipo, quizás sea el cifrado de los datos, ya que Linux cuenta con LUKS, un potente sistema de cifrado de disco cuya transparencia aporta mayor confianza que el privativo BitLocker de Windows.
Por ser justos, en Windows también es posible aplicar políticas de seguridad más estrictas para restringir dispositivos y forzar otros ajustes, pero el esfuerzo y las concesiones hacen que no merezca la pena. Conste, además, que no es este un caso de andar por casa, sino un asunto político de primera magnitud, con intereses cruzados y recursos al alcance de muy pocos.